Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) sudah berlaku penuh setelah masa transisi dua tahun berakhir pada Oktober 2024. Di 2026, pembahasannya makin konkret: aturan turunan dan lembaga pengawas terus dibahas, sementara kasus kebocoran data terus muncul di berita. Bagi developer, ini bukan sekadar urusan tim legal — banyak kewajibannya diterjemahkan langsung menjadi keputusan teknis.
Catatan: artikel ini adalah panduan teknis, bukan nasihat hukum. Untuk kepatuhan menyeluruh, konsultasikan dengan ahli hukum atau DPO organisasi kamu.
Prinsip yang Paling Berdampak ke Kode
- Minimisasi data — kumpulkan hanya yang benar-benar diperlukan.
- Pembatasan tujuan — data dipakai sesuai tujuan yang disetujui.
- Keamanan — pengendali data wajib melindungi data dari akses tidak sah.
- Hak subjek data — pengguna berhak mengakses, memperbaiki, dan meminta penghapusan datanya.
- Notifikasi kegagalan — kebocoran wajib diberitahukan dalam batas waktu tertentu (UU menyebut paling lambat 3 x 24 jam).
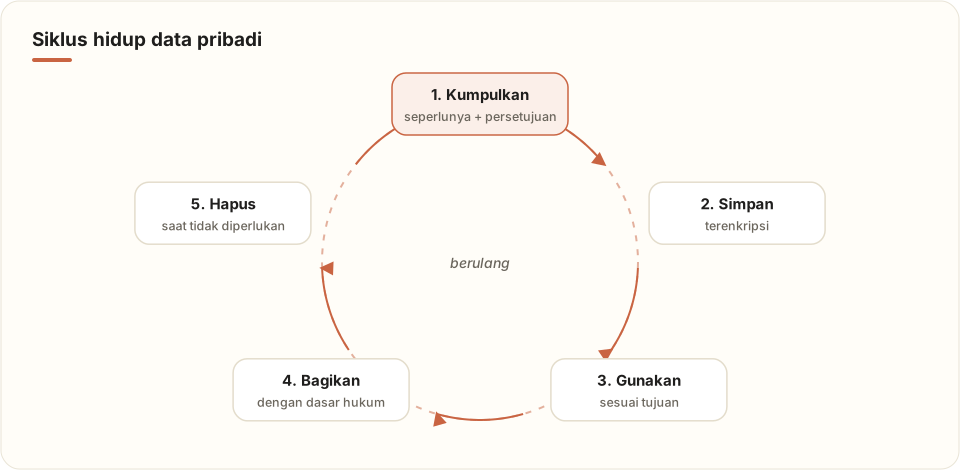
1. Minimisasi: Tanya "Perlu Tidak?"
Formulir komentar blog tidak butuh nomor HP. Formulir pendaftaran newsletter tidak butuh tanggal lahir. Setiap kolom tambahan adalah risiko tambahan.
2. Enkripsi Data Sensitif di Database
Password di-hash, tapi data yang perlu dibaca kembali (NIK, nomor HP) sebaiknya dienkripsi. PHP punya libsodium bawaan:
<?php
// Kunci 32 byte disimpan di luar web root / environment variable, bukan di database
// Buat sekali: echo base64_encode(sodium_crypto_secretbox_keygen());
define('DATA_KEY', base64_decode(getenv('DATA_KEY')));

function enkripsi(string $teks): string
{
    $nonce = random_bytes(SODIUM_CRYPTO_SECRETBOX_NONCEBYTES);
    return base64_encode($nonce . sodium_crypto_secretbox($teks, $nonce, DATA_KEY));
}

function dekripsi(string $data): ?string
{
    $raw   = base64_decode($data, true);
    $nonce = substr($raw, 0, SODIUM_CRYPTO_SECRETBOX_NONCEBYTES);
    $isi   = substr($raw, SODIUM_CRYPTO_SECRETBOX_NONCEBYTES);
    $hasil = sodium_crypto_secretbox_open($isi, $nonce, DATA_KEY);
    return $hasil === false ? null : $hasil;
}

$stmt = $db->prepare('INSERT INTO pelanggan (nama, no_hp_enc) VALUES (?, ?)');
$stmt->execute([$nama, enkripsi($noHp)]);
Agar tetap bisa mencari berdasarkan nomor HP tanpa mendekripsi semua baris, simpan juga blind index berupa HMAC:
<?php
$hpIndex = hash_hmac('sha256', normalisasi_hp($noHp), getenv('INDEX_KEY'));
// simpan di kolom no_hp_idx, lalu: WHERE no_hp_idx = ?
3. Masking Saat Ditampilkan
<?php
function samarkan_email(string $email): string
{
    [$nama, $domain] = explode('@', $email, 2) + [1 => ''];
    return mb_substr($nama, 0, 2) . str_repeat('•', max(1, mb_strlen($nama) - 2)) . '@' . $domain;
}

function samarkan_hp(string $hp): string
{
    return substr($hp, 0, 4) . str_repeat('•', max(0, strlen($hp) - 7)) . substr($hp, -3);
}

echo samarkan_email('novan@contoh.id'); // no•••@contoh.id
echo samarkan_hp('081234567890');       // 0812•••••890
Admin panel pun sebaiknya menampilkan versi tersamar secara default.
4. Catat Persetujuan (Consent)
CREATE TABLE persetujuan (
  id          BIGINT UNSIGNED AUTO_INCREMENT PRIMARY KEY,
  user_id     INT UNSIGNED NOT NULL,
  tujuan      VARCHAR(80)  NOT NULL,   -- mis. 'newsletter', 'analitik'
  versi_kebijakan VARCHAR(20) NOT NULL,
  disetujui   TINYINT(1)   NOT NULL,
  ip_hash     CHAR(64)     NULL,
  created_at  DATETIME     NOT NULL DEFAULT CURRENT_TIMESTAMP,
  INDEX (user_id, tujuan)
);
Simpan riwayat, bukan hanya status terakhir — kamu mungkin perlu membuktikan kapan persetujuan diberikan atau ditarik.
5. Hak Penghapusan & Retensi Otomatis
-- Anonimkan komentar spam/ditolak yang sudah lebih dari 90 hari
UPDATE comments
SET email = NULL, name = 'Anonim'
WHERE status IN ('spam', 'pending') AND created_at < NOW() - INTERVAL 90 DAY;
Jadwalkan lewat Cron Jobs di hPanel Hostinger agar berjalan otomatis setiap hari.
6. Log Akses ke Data Sensitif
<?php
function audit(string $aksi, string $objek, int $objekId): void
{
    $stmt = db()->prepare('INSERT INTO audit_log (user_id, aksi, objek, objek_id, waktu) VALUES (?,?,?,?,NOW())');
    $stmt->execute([current_user()['id'] ?? null, $aksi, $objek, $objekId]);
}

audit('lihat_detail', 'pelanggan', $pelangganId);
Jika terjadi insiden, log inilah yang membantu menjawab "data siapa saja yang terdampak?" dengan cepat.
Checklist Ringkas
- [ ] Setiap kolom data pribadi punya alasan yang jelas
- [ ] Data sensitif dienkripsi; kunci disimpan terpisah dari database
- [ ] HTTPS aktif di semua halaman
- [ ] Persetujuan dicatat beserta versinya
- [ ] Ada fitur ekspor & hapus data untuk pengguna
- [ ] Retensi otomatis untuk data yang sudah tidak diperlukan
- [ ] Log akses data sensitif & prosedur respons insiden
Penutup
UU PDP mendorong kita menerapkan privacy by design: melindungi data sejak baris kode pertama. Kabar baiknya, sebagian besar kewajiban teknisnya adalah praktik keamanan yang baik — enkripsi, minimisasi, dan audit. Mulai dari satu tabel paling sensitif di aplikasimu hari ini.

0 Komentar