Komputer kuantum yang cukup kuat untuk memecahkan RSA dan ECC memang belum ada. Lalu kenapa topik post-quantum cryptography (PQC) begitu ramai di 2026? Jawabannya: harvest now, decrypt later. Penyerang bisa merekam lalu lintas terenkripsi hari ini, menyimpannya, dan mendekripsinya bertahun-tahun lagi ketika komputer kuantum siap. Data yang harus tetap rahasia 10 tahun ke depan sudah berisiko sekarang.
Standar yang Sudah Final
Pada Agustus 2024, NIST merilis standar PQC pertama:
| Standar | Nama | Fungsi |
|---|---|---|
| FIPS 203 | ML-KEM (dulu Kyber) | Pertukaran kunci / enkripsi |
| FIPS 204 | ML-DSA (dulu Dilithium) | Tanda tangan digital |
| FIPS 205 | SLH-DSA (dulu SPHINCS+) | Tanda tangan berbasis hash |
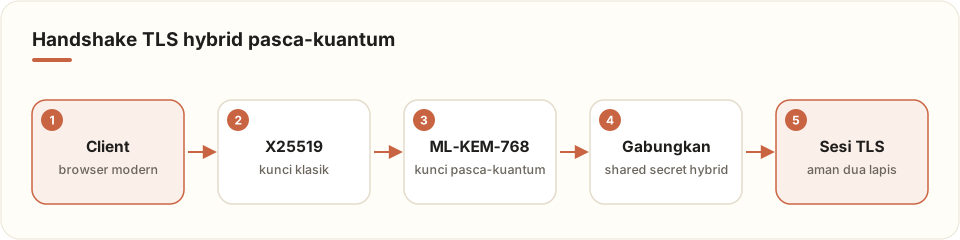
Untuk pengembang web, yang paling relevan saat ini adalah ML-KEM, karena melindungi kerahasiaan sesi TLS dari serangan rekam-sekarang.
Dukungan Saat Ini
- Browser: Chrome, Edge, dan Firefox versi terbaru sudah menawarkan grup hybrid
X25519MLKEM768secara default. - OpenSSL 3.5 (rilis April 2025, versi LTS) mendukung ML-KEM, ML-DSA, dan SLH-DSA secara bawaan.
- CDN besar seperti Cloudflare sudah mengaktifkan hybrid PQ untuk sebagian besar lalu lintasnya.
Cek Server Kamu
# Cek versi OpenSSL
openssl version

# Daftar algoritma KEM yang didukung
openssl list -kem-algorithms

# Uji handshake hybrid ke server
openssl s_client -connect novanputra.blog:443 -groups X25519MLKEM768 </dev/null 2>/dev/null \
  | grep -i "group"
Jika keluar baris seperti Negotiated TLS1.3 group: X25519MLKEM768, server kamu sudah aman dari harvest now, decrypt later pada level transport.
Mengaktifkan di Nginx
Dengan Nginx yang dikompilasi menggunakan OpenSSL 3.5+:
server {
    listen 443 ssl;
    http2 on;
    server_name contoh.id;

    ssl_certificate     /etc/ssl/contoh.id/fullchain.pem;
    ssl_certificate_key /etc/ssl/contoh.id/privkey.pem;

    ssl_protocols TLSv1.3 TLSv1.2;
    # Urutan preferensi: hybrid PQ dulu, lalu fallback klasik
    ssl_ecdh_curve X25519MLKEM768:X25519:prime256v1;
}
Klien lama yang belum mendukung ML-KEM otomatis memakai X25519, jadi tidak ada yang rusak.
Shared hosting? Di Hostinger dan layanan serupa, konfigurasi TLS dikelola penyedia. Kamu bisa memeriksa dukungan PQ dengan perintah
openssl s_clientdi atas, atau memasang CDN yang sudah mendukung hybrid PQ di depan situs.
Mencoba ML-KEM Langsung
# Buat pasangan kunci ML-KEM-768
openssl genpkey -algorithm ML-KEM-768 -out mlkem.key
openssl pkey -in mlkem.key -pubout -out mlkem.pub

# Enkapsulasi: hasilkan shared secret + ciphertext dengan public key
openssl pkeyutl -encap -inkey mlkem.pub -pubin -out ct.bin -secret ss_pengirim.bin

# Dekapsulasi: penerima memulihkan shared secret dengan private key
openssl pkeyutl -decap -inkey mlkem.key -in ct.bin -secret ss_penerima.bin

cmp ss_pengirim.bin ss_penerima.bin && echo "Shared secret cocok ✓"
Roadmap Migrasi untuk Tim
- Inventaris — catat di mana saja kriptografi dipakai: TLS, VPN, SSH, enkripsi database, tanda tangan token.
- Prioritaskan data berumur panjang — data kesehatan, keuangan, dan dokumen hukum.
- Aktifkan hybrid TLS di load balancer dan CDN.
- Crypto-agility — pastikan algoritma bisa diganti lewat konfigurasi, bukan hardcode.
- Pantau — OpenSSH sejak versi 10 sudah memakai key exchange hybrid pasca-kuantum secara default; pastikan server dan klienmu ter-update.
Penutup
Migrasi kriptografi selalu memakan waktu bertahun-tahun — itulah kenapa harus dimulai sekarang. Kabar baiknya, untuk lapisan TLS sebagian besar pekerjaannya cukup dengan memperbarui OpenSSL dan satu baris konfigurasi. Ambil langkah pertama itu minggu ini.

0 Komentar