Banyak website kecil di shared hosting fokus pada keamanan kode PHP — prepared statement, escape output, token CSRF — tapi melupakan satu lapisan yang sangat murah: HTTP security headers. Beberapa baris konfigurasi bisa memerintahkan browser untuk menolak script asing, menolak ditampilkan dalam iframe situs lain, dan selalu memakai HTTPS. Mari pasang di blog ini sebagai contoh.
Cek Kondisi Sekarang
curl -sI https://novanputra.blog | grep -iE "strict|content-security|x-frame|x-content|referrer|permissions"Jika hasilnya kosong, situsmu belum memakai header keamanan apa pun. Kamu juga bisa memeriksa skor lewat layanan pemindai header online.
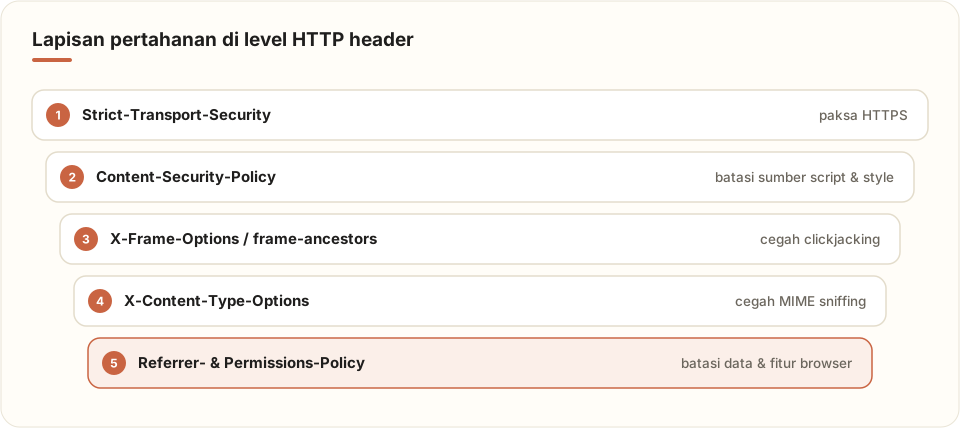
Header Dasar (Aman Langsung Dipasang)
Tambahkan ke .htaccess di root situs (Hostinger memakai LiteSpeed yang membaca aturan Apache):
<IfModule mod_headers.c>
    # Paksa HTTPS selama 1 tahun (pasang HANYA jika SSL sudah aktif)
    Header always set Strict-Transport-Security "max-age=31536000; includeSubDomains"

    # Cegah browser menebak tipe file
    Header always set X-Content-Type-Options "nosniff"

    # Cegah situs ditampilkan di iframe domain lain (clickjacking)
    Header always set X-Frame-Options "SAMEORIGIN"

    # Kirim referer lengkap hanya ke domain sendiri
    Header always set Referrer-Policy "strict-origin-when-cross-origin"

    # Matikan fitur browser yang tidak dipakai
    Header always set Permissions-Policy "camera=(), microphone=(), geolocation=(), payment=()"
</IfModule>
Content Security Policy (CSP): Senjata Utama Melawan XSS
CSP memberi tahu browser dari mana saja script, style, gambar, dan font boleh dimuat. Jika penyerang berhasil menyisipkan <script> ke halaman, browser menolak menjalankannya karena sumbernya tidak ada di daftar.
Blog ini memuat aset dari domain sendiri, Google Fonts, dan cdnjs (highlight.js). CSP-nya:
<IfModule mod_headers.c>
    Header always set Content-Security-Policy-Report-Only "\
default-src 'self'; \
script-src 'self' https://cdnjs.cloudflare.com; \
style-src 'self' 'unsafe-inline' https://fonts.googleapis.com https://cdnjs.cloudflare.com; \
font-src 'self' https://fonts.gstatic.com; \
img-src 'self' data: https:; \
connect-src 'self'; \
frame-ancestors 'self'; \
base-uri 'self'; \
form-action 'self'"
</IfModule>
Perhatikan header -Report-Only: browser hanya melaporkan pelanggaran di Console tanpa memblokir apa pun. Ini cara aman untuk menguji.
Masalah Umum: Script Inline
Halaman blog ini punya script inline kecil (pencegah kedip mode gelap) dan JSON-LD. Dengan script-src di atas, script inline akan diblokir. Solusi terbaik adalah nonce — token acak per request:
<?php
// includes/functions.php
function csp_nonce(): string
{
    static $nonce = null;
    return $nonce ??= base64_encode(random_bytes(16));
}

// Panggil sebelum ada output HTML
function kirim_csp(): void
{
    $n = csp_nonce();
    header("Content-Security-Policy: default-src 'self'; "
        . "script-src 'self' 'nonce-{$n}' https://cdnjs.cloudflare.com; "
        . "style-src 'self' 'unsafe-inline' https://fonts.googleapis.com https://cdnjs.cloudflare.com; "
        . "font-src 'self' https://fonts.gstatic.com; img-src 'self' data: https:; "
        . "frame-ancestors 'self'; base-uri 'self'; form-action 'self'");
}
<!-- app/layout/public_header.php -->
<script nonce="<?= e(csp_nonce()) ?>">
/* script tema gelap/terang */
</script>Penyerang tidak bisa menebak nonce yang berubah setiap request, sehingga script sisipan mereka tetap ditolak.
Strategi Penerapan Bertahap
| Minggu | Langkah |
|---|---|
| 1 | Pasang header dasar (HSTS, nosniff, X-Frame-Options, dll.) |
| 2 | Pasang CSP mode Report-Only, cek Console di semua jenis halaman |
| 3 | Perbaiki pelanggaran: tambah nonce, pindahkan script inline ke file |
| 4 | Ganti ke Content-Security-Policy (mode blokir) |
Hati-hati dengan HSTS: setelah dipasang, browser menolak versi HTTP situsmu sampai
max-agehabis. Pastikan SSL aktif dan tidak akan dicabut. Jika tidak yakin, mulai denganmax-age=300.
Verifikasi Akhir
curl -sI https://novanputra.blog | grep -i "content-security-policy"Lalu buka beberapa halaman (beranda, artikel, admin) dengan DevTools terbuka. Tidak boleh ada error "Refused to load" untuk aset yang memang kamu butuhkan.
Penutup
Security headers adalah salah satu peningkatan keamanan dengan rasio usaha-manfaat terbaik: tidak butuh akses server, tidak mengubah kode aplikasi, dan langsung melindungi semua pengunjung. Pasang header dasar hari ini, lalu terapkan CSP bertahap selama sebulan ke depan.

0 Komentar