
Password bocor, password lemah, password dipakai ulang di sepuluh situs — masalah klasik yang tak kunjung selesai. Passkey adalah jawaban industri: login dengan sidik jari, wajah, atau PIN perangkat, tanpa ada rahasia yang disimpan di server. Di awal 2026, makin banyak layanan besar menjadikan passkey sebagai opsi login utama, dan pengguna mulai terbiasa.
Bagaimana Passkey Bekerja
Passkey memakai kriptografi kunci publik lewat standar WebAuthn:
- Saat registrasi, perangkat membuat sepasang kunci: private key (tetap di perangkat) dan public key (dikirim ke server).
- Saat login, server mengirim challenge acak; perangkat menandatanganinya dengan private key; server memverifikasi dengan public key.
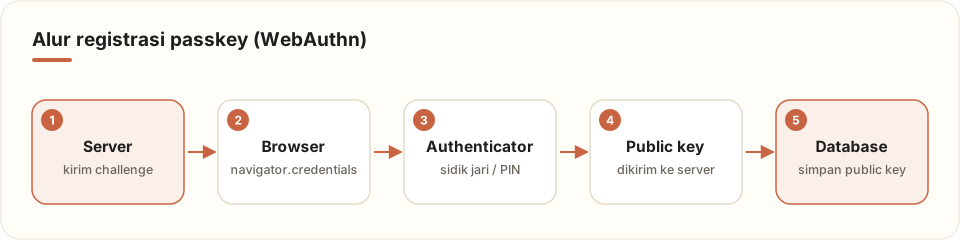
Karena passkey terikat pada domain, phishing praktis tidak mempan: passkey untuk novanputra.blog tidak akan mau dipakai di novanputra-blog.xyz.
Registrasi di Frontend
// register.js
async function daftarPasskey() {
  // 1. Minta opsi dari server (berisi challenge acak, format JSON WebAuthn)
  const opsiJson = await fetch('/api/passkey/register-options', { method: 'POST' })
    .then(r => r.json());

  // 2. Ubah JSON -> objek WebAuthn, lalu browser meminta verifikasi (sidik jari / PIN)
  const publicKey = PublicKeyCredential.parseCreationOptionsFromJSON(opsiJson);
  const cred = await navigator.credentials.create({ publicKey });

  // 3. Kirim hasilnya ke server untuk diverifikasi & disimpan
  await fetch('/api/passkey/register', {
    method: 'POST',
    headers: { 'Content-Type': 'application/json' },
    body: JSON.stringify(cred.toJSON()),
  });
}
Contoh opsi yang dikirim server kurang lebih seperti ini:
{
  "challenge": "q8Z3...acak-base64url...",
  "rp": { "name": "Blog Novan", "id": "novanputra.blog" },
  "user": { "id": "dXNlci0x", "name": "novan@contoh.id", "displayName": "Novan" },
  "pubKeyCredParams": [
    { "type": "public-key", "alg": -7 },
    { "type": "public-key", "alg": -257 }
  ],
  "authenticatorSelection": { "residentKey": "required", "userVerification": "preferred" }
}
parseCreationOptionsFromJSON() dan toJSON() adalah API WebAuthn Level 3 yang sudah didukung browser modern, jadi kita tidak perlu lagi encode base64url manual. Untuk browser lama, library kecil seperti @simplewebauthn/browser bisa menjadi cadangan.
Verifikasi di Server (PHP)
Jangan menulis verifikasi WebAuthn dari nol — formatnya rumit (CBOR, COSE key, attestation). Pakai library yang sudah teruji:
composer require lbuchs/webauthn<?php
// api/passkey/register-options.php
use lbuchs\WebAuthn\WebAuthn;
session_start();
$webauthn = new WebAuthn('Blog Novan', $_SERVER['HTTP_HOST']);
// argumen: userId (biner), nama, nama tampilan, timeout (detik), wajib resident key
$opsi = $webauthn->getCreateArgs(
random_bytes(16),
$user['email'],
$user['name'],
60,
true
);
$_SESSION['passkey_challenge'] = $webauthn->getChallenge();
header('Content-Type: application/json');
echo json_encode($opsi);Saat menerima hasil registrasi, panggil processCreate() dengan challenge dari session, lalu simpan credentialId dan credentialPublicKey ke tabel:
CREATE TABLE passkeys (
  id            INT UNSIGNED AUTO_INCREMENT PRIMARY KEY,
  user_id       INT UNSIGNED NOT NULL,
  credential_id VARBINARY(255) NOT NULL UNIQUE,
  public_key    TEXT NOT NULL,
  sign_count    INT UNSIGNED NOT NULL DEFAULT 0,
  nama_perangkat VARCHAR(100) NULL,
  created_at    DATETIME NOT NULL DEFAULT CURRENT_TIMESTAMP,
  FOREIGN KEY (user_id) REFERENCES users(id) ON DELETE CASCADE
);
Login dengan Passkey
const opsiJson = await fetch('/api/passkey/login-options', { method: 'POST' }).then(r => r.json());

const assertion = await navigator.credentials.get({
  publicKey: PublicKeyCredential.parseRequestOptionsFromJSON(opsiJson),
  mediation: 'conditional', // tampilkan passkey di autofill input email
});

await fetch('/api/passkey/login', {
  method: 'POST',
  headers: { 'Content-Type': 'application/json' },
  body: JSON.stringify(assertion.toJSON()),
});
Dengan mediation: 'conditional', pilihan passkey muncul langsung di dropdown autofill — tambahkan autocomplete="username webauthn" pada input email agar fitur ini aktif.
Strategi Migrasi
- Tambahkan passkey sebagai opsi, jangan langsung hapus password.
- Tawarkan pembuatan passkey setelah login berhasil ("Login lebih cepat lain kali?").
- Izinkan beberapa passkey per akun (HP, laptop, security key).
- Sediakan pemulihan akun yang aman, misalnya email verifikasi + kode cadangan.
Penutup
Passkey memindahkan rahasia dari server ke perangkat pengguna — tidak ada lagi tabel password yang bisa bocor. Untuk blog atau aplikasi kecil, mulailah dengan menambahkan passkey di panel admin. Pengalaman login sekali sentuh itu akan membuatmu sulit kembali ke password.
0 Komentar